Row-level security (RLS, beveiliging op rijniveau) bepaalt wie welke data mag zien binnen één gedeelde database of rapportage. In plaats van aparte kopieën van een dashboard te bouwen per klant of regio, bekijkt iedereen hetzelfde rapport, maar ziet elke gebruiker automatisch alleen de rijen waar hij recht op heeft. Voor directies die data willen delen met medewerkers, partners of klanten zonder controle te verliezen, is dit de manier om dat veilig en schaalbaar te doen.
Wat is row-level security?
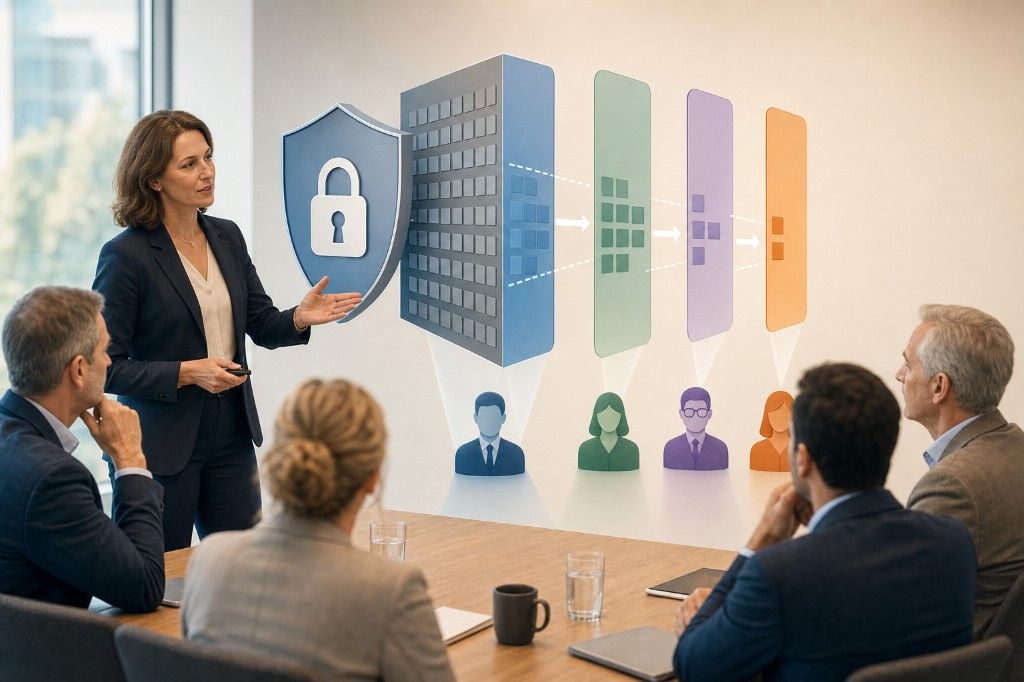
Row-level security is een beveiligingslaag die toegang tot data regelt op het niveau van individuele rijen, niet op het niveau van hele tabellen of rapporten. Een verkoopmanager ziet dan alleen de cijfers van zijn eigen regio, terwijl de directie het complete overzicht behoudt in diezelfde rapportage.
Dit verschilt van traditioneel toegangsbeheer (het regelen van wie bij welke systemen of bestanden mag), dat meestal op mapniveau of applicatieniveau werkt. RLS filtert de data zelf, op basis van wie er inlogt. Dat maakt één rapport bruikbaar voor tien verschillende doelgroepen, zonder tien losse versies te onderhouden.
Hoe richt je row-level security in binnen Fabric?
In Microsoft Fabric richt je RLS in op het datamodel, niet achteraf in losse rapporten. Daarmee voorkom je dat elke nieuwe dashboard-maker de beveiliging opnieuw moet instellen.
Werk met een medallion-architectuur (een gelaagde opbouw van ruwe data naar schone, bruikbare data in drie stappen: Bronze, Silver, Gold) en bouw de beveiligingsregels in op de Silver- of Gold-laag. Koppel gebruikersrollen aan een centrale tabel met klant-, regio- of afdelingskenmerken. Test vervolgens met een paar representatieve accounts of iedereen exact de rijen ziet die bij zijn rol horen, voordat je een rapport breed uitrolt. Richt dit vanaf de eerste opzet in, niet als latere toevoeging. Dat voorkomt een kostbare herbouw zodra het aantal gebruikers groeit.
Praktijkvoorbeelden: delen met partners en klanten
RLS wordt pas écht waardevol zodra je data buiten de eigen organisatie deelt. Een multi-tenant omgeving (één systeem dat meerdere klanten of partners tegelijk bedient, elk met eigen afgeschermde data) vraagt om precies dat soort filtering.
Bij Impacture gebeurt dat via de Sharing Engine: een laag die rapportages en AI-uitkomsten deelt met medewerkers, partners en klanten vanuit dezelfde Gold-laag, met RLS als onderliggende beveiliging. Een logistiek bedrijf kan zo één rapportage-omgeving bouwen waarin elke verlader alleen zijn eigen zendingen ziet, terwijl de eigen planning het volledige overzicht houdt. Geen aparte omgevingen per klant, geen handmatig kopiëren van cijfers.
Waarom row-level security bijdraagt aan governance
Voor directies is RLS niet alleen een technische maatregel, het is een governance-instrument (het geheel aan regels en controle rond databeheer). Het dwingt af dat toegang expliciet wordt toegekend in plaats van impliciet via gedeelde wachtwoorden of brede exports.
Dat sluit aan bij de manier waarop veel organisaties met privacywetgeving of klantcontracten moeten omgaan: data mag alleen bij wie het nodig heeft. RLS maakt dat aantoonbaar, omdat toegang vastligt in het model zelf. Of een specifieke inrichting ook voldoet aan wettelijke eisen zoals GDPR hangt af van de volledige opzet, niet van RLS alleen.
Beperkingen en aandachtspunten
RLS lost niet alles op. Het filtert data op basis van vooraf gedefinieerde regels, dus een onduidelijke of verouderde rollenstructuur leidt alsnog tot verkeerde toegang, ook als de techniek correct werkt.
Complexe rolstructuren met veel uitzonderingen maken een model trager en moeilijker te onderhouden. Houd het aantal regels overzichtelijk en documenteer wie waarom toegang heeft. RLS vervangt ook geen bredere beveiliging zoals inlogbeheer (SSO) of netwerkbeveiliging. Het is één laag in een groter geheel.
Valideren en beheren van roles
Rollen die ooit goed waren ingericht, schuiven in de praktijk vaak stilletjes uit naarmate teams veranderen. Controleer daarom periodiek of rollen nog kloppen met de actuele organisatie.
Gebruik gescheiden DTAP-omgevingen (Development, Test, Acceptance, Production: een opbouw waarin wijzigingen eerst getest worden voordat ze live gaan) om nieuwe rollen te testen zonder risico op productiedata. Log wie welke rol heeft en wanneer die voor het laatst is gecontroleerd. Zo blijft row-level security een actief beheerd onderdeel van je platform, niet een instelling die je één keer aanzet en vergeet.
Row-level security zorgt dat één rapportage-omgeving veilig bruikbaar is voor meerdere doelgroepen tegelijk, van interne teams tot externe partners. Goed ingericht vanaf de medallion-architectuur, met heldere rollen en periodieke controle, voorkomt het een wirwar aan losse rapporten en toegangsregels. Wil je weten hoe dit voor jouw organisatie eruitziet? Plan een Discovery Call en bespreek het in twintig minuten.