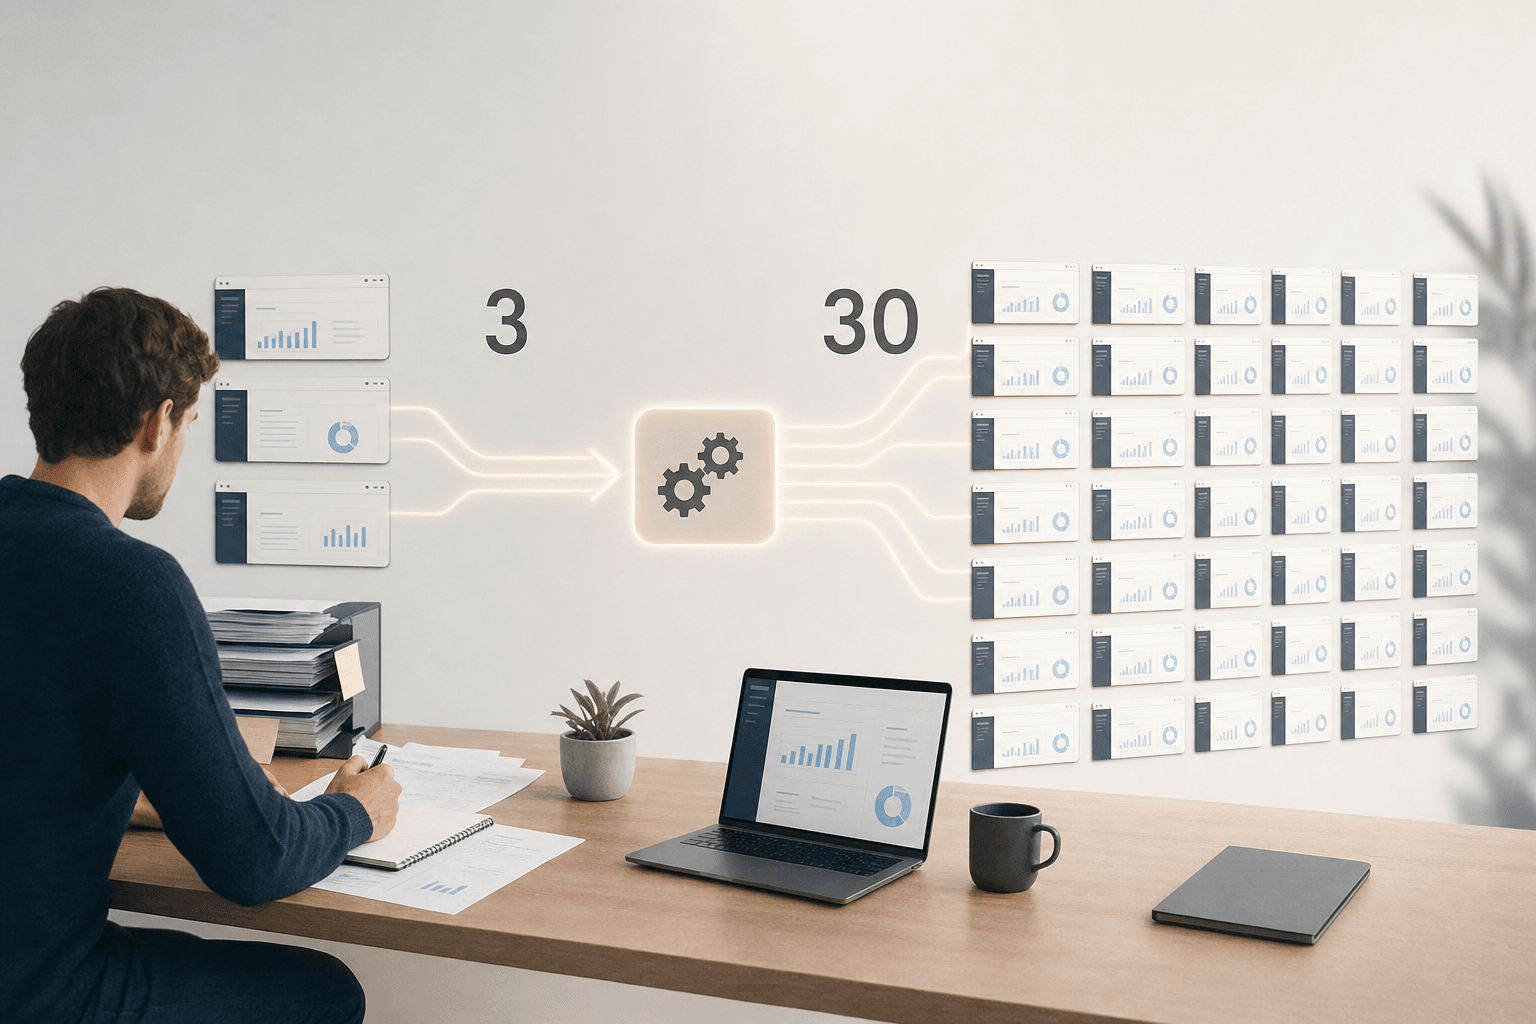
Een klantportaal dat werkt bij drie opdrachtgevers, loopt vaak vast bij dertig. Elke nieuwe klant betekent dan weer een los account aanmaken, rechten uitzoeken en handmatig controleren wie wat mag zien. Een goed ingericht klantportaal lost dit op door rechten, data en toegang automatisch te regelen op basis van wie inlogt, niet op basis van wat iemand er zelf bij maakt.
Veilige toegang met row-level security
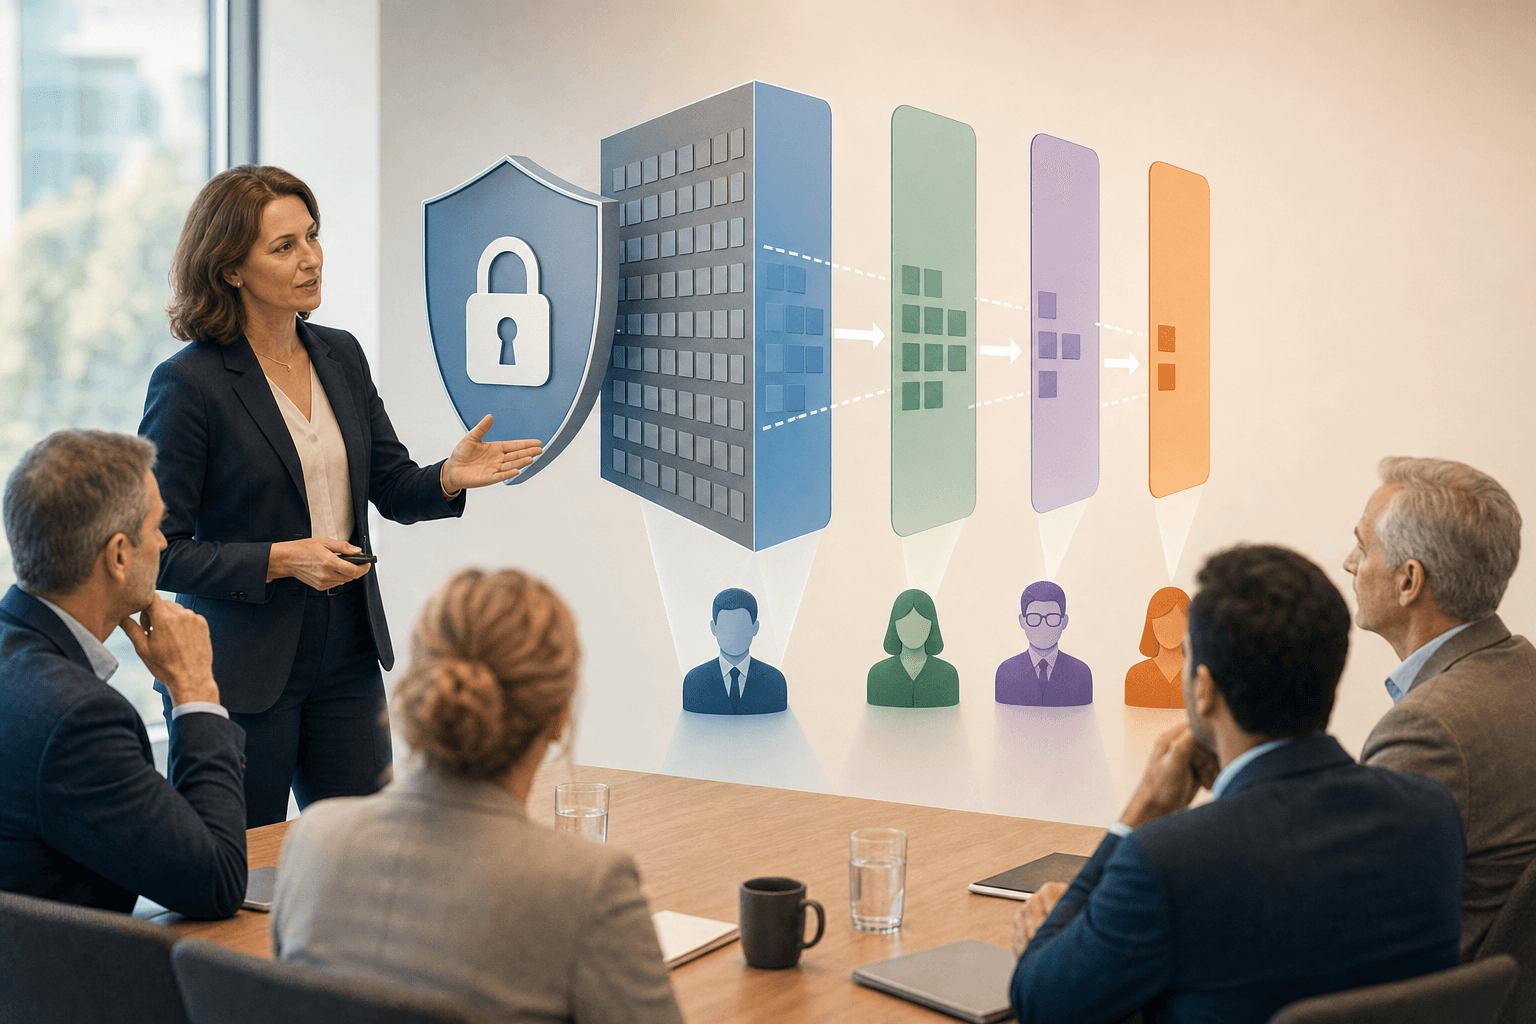
Row-level security (beveiliging die per gebruiker bepaalt welke datarijen zichtbaar zijn) zorgt dat opdrachtgever A nooit de cijfers van opdrachtgever B ziet, ook al draait alles op hetzelfde platform. De regel wordt één keer ingericht op het dataniveau, niet per gebruiker opnieuw.
Dat verschil merk je zodra je groeit. Bij drie klanten kun je toegang nog met een spreadsheet en wat handmatig werk regelen. Bij dertig wordt dat foutgevoelig: iemand vergeet een account uit te schakelen, of een nieuwe medewerker krijgt per ongeluk te brede rechten. Richt de beveiliging daarom in op het niveau van de data zelf, gekoppeld aan Azure AD of SSO, zodat toegang automatisch meegroeit met elke nieuwe opdrachtgever.
Wil je weten of jouw huidige opzet dit al aankan? Pak vandaag nog je spreadsheet of lijst met gebruikersrechten erbij en controleer in vijf minuten: staan er accounts bij die al maanden niet zijn gebruikt, of medewerkers met toegang tot meer klanten dan voor hun rol nodig is? Zie je daar één voorbeeld van, dan is dat het signaal dat handmatig rechtenbeheer begint vast te lopen.
Multi-tenant portaal voor teams, partners en klanten
Een multi-tenant portaal (één omgeving die meerdere klanten of partners tegelijk veilig bedient) voorkomt dat je voor elke opdrachtgever een nieuwe omgeving moet bouwen. Eén platform, verschillende afgeschermde ingangen.
Elke nieuwe klant vraagt dan niet om een nieuwe configuratie, maar om een nieuwe rij in dezelfde beveiligde structuur. Kies voor een opzet waarin medewerkers, partners en klanten dezelfde onderliggende data raadplegen, maar elk hun eigen afgebakende weergave krijgen.
Werkorders en klantdossiers in één omgeving
Voor installatiebedrijven en transportbedrijven betekent dit dat werkorders, planningen en klantdossiers in dezelfde laag staan. De monteur ziet zijn planning, de klant ziet alleen de status van zijn eigen opdracht.
Data delen zonder risico
Data delen met partners en klanten hoeft niet te betekenen dat iedereen alles ziet. Met row-level security als basis bepaal je per rol exact welk deel van de dataset zichtbaar is, zonder kopieën of losse exports te maken.
Richt dit in door eerst vast te leggen welke databron welke eigenaar heeft, en koppel daar pas de deelregels aan. Zo deel je gegevens met leveranciers, monteurs of klanten zonder dat je voor elke uitzondering een nieuwe tool nodig hebt.
Governance vanaf dag één
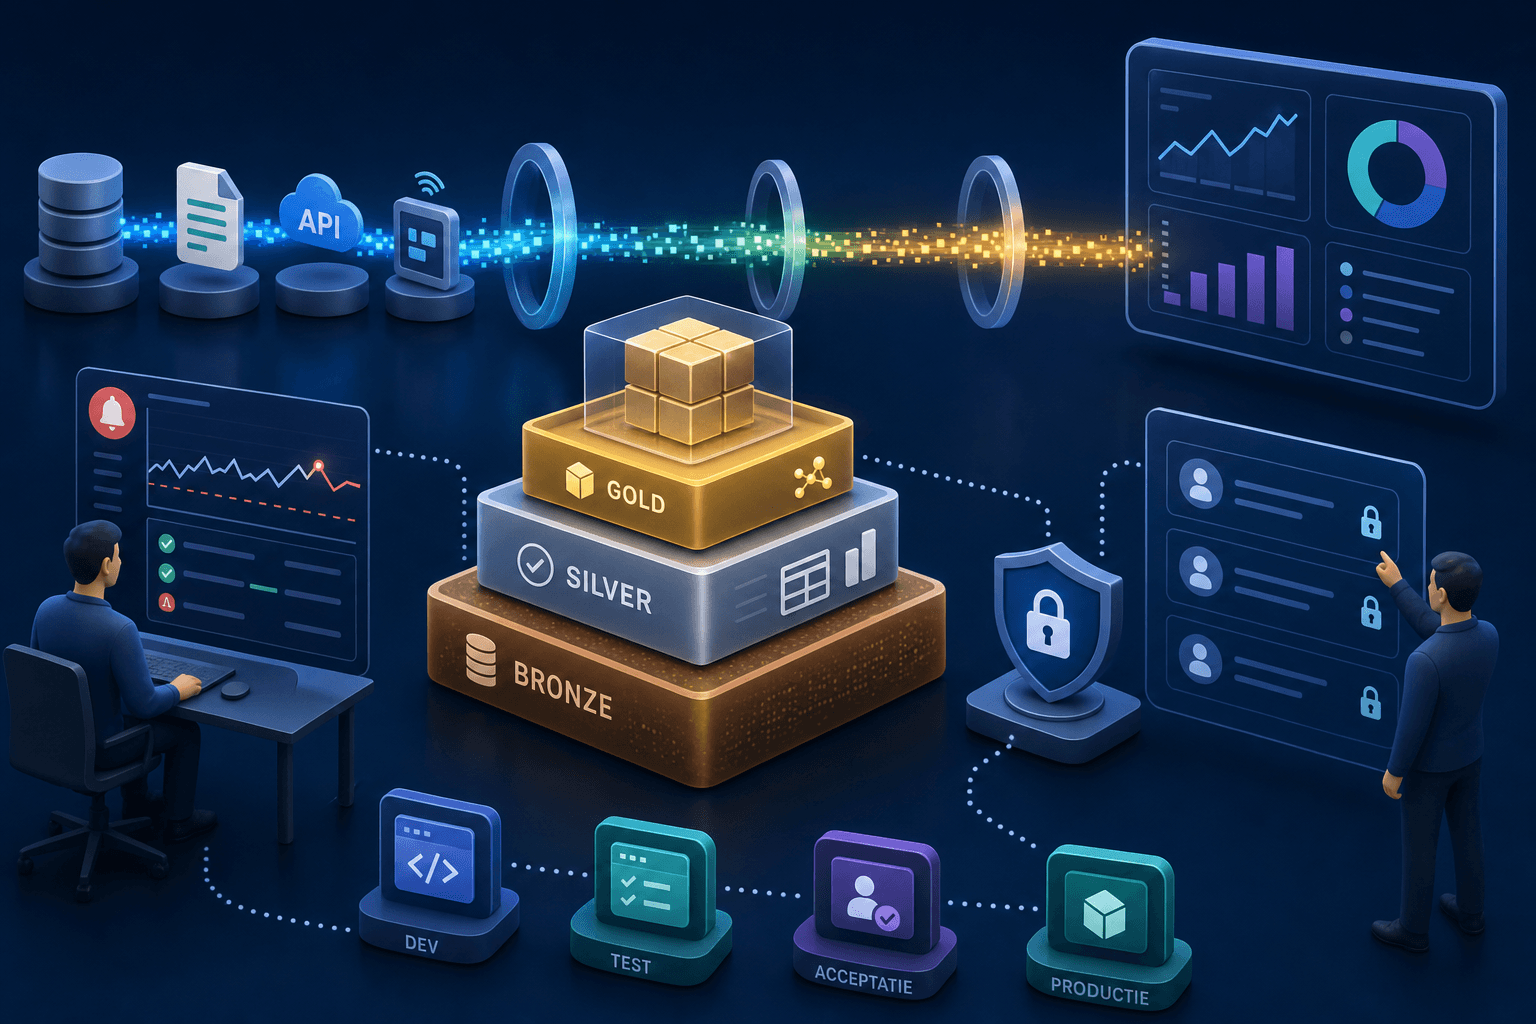
Governance (de afspraken en techniek die bepalen wie welke data mag zien en aanpassen) werkt alleen als die vanaf de start is ingebouwd, niet als losse laag achteraf. Een portaal dat later moet worden "beveiligd" kost meer werk dan een portaal dat vanaf dag één met DTAP-omgevingen draait.
DTAP (Development, Test, Acceptance, Production: gescheiden omgevingen om wijzigingen veilig te testen) voorkomt dat een aanpassing voor klant A per ongeluk zichtbaar wordt bij klant B. Zet nieuwe koppelingen eerst in een testomgeving voordat ze live gaan, ook bij een klein klantportaal met maar een paar opdrachtgevers.
Analytics en AI direct in het portaal
Een klantportaal wordt pas echt bruikbaar als dashboards en AI-functies op dezelfde onderliggende data draaien als de rest van het platform. Zo ziet een opdrachtgever niet alleen een rapportage, maar kan die ook een vraag stellen over zijn eigen cijfers.
Dat werkt alleen als de rechten die voor het portaal gelden, ook gelden voor de analytics- en AI-laag erachter. Richt daarom één gedeelde datalaag in waar rapportages en agents (AI-functies die zelfstandig taken uitvoeren op basis van data) uit putten, in plaats van losse koppelingen per functie.
Inloggen in het klantportaal
Inloggen in een goed ingericht klantportaal gaat via SSO of Azure AD, waarbij de rechten direct na het inloggen worden toegepast. De gebruiker hoeft niet te weten welke regels erachter zitten, die regels zijn al vastgelegd op het dataniveau.
Voor een opdrachtgever betekent dit dat het eerste bezoek meteen de juiste, afgebakende weergave toont. Geen extra instelwerk, geen handmatige toewijzing per nieuw account.
Een klantportaal dat meegroeit van drie naar dertig opdrachtgevers, draait niet op extra handwerk per klant, maar op row-level security en een multi-tenant inrichting die vanaf het begin goed staat. Twijfel je of jouw huidige opzet dat aankan? Plan een Discovery Call en we bekijken samen waar de grootste winst zit.